引言
停车场服务系统作为城市交通基础设施的重要组成部分,正从简单的计时收费向无人化管理、车牌识别、移动支付乃至自动驾驶泊车等复杂功能演进。尽管停车场通常不被归入传统的“安全关键领域”(如航空、医疗、核电),但其软件失效可能导致车辆损坏、人员受伤、计费纠纷甚至消防通道阻塞等严重后果。因此,提高停车场服务软件的开发质量,本质上是在一个中等安全关键等级上践行高可靠性工程。
1. 安全关键领域的软件质量核心理念
安全关键软件的开发并非单纯追求“少Bug”,而是围绕安全性、可靠性、实时性、可维护性四个维度建立系统化工程能力。核心原则包括:
- 失效可预测与可控:任何失效不应导致不可逆伤害或重大财产损失。
- 可追溯性:从需求到代码、测试、部署,所有工件保持一致。
- 独立验证:关键决策(如道闸动作、跌落检测)应由不同团队复核。
- 冗余与降级:异常时进入安全状态(如抬杆放行、提示人工)。
2. 针对停车场系统的特有的质量风险点
| 风险类别 | 典型场景 | 潜在后果 |
|----------|----------|----------|
| 实时控制 | 道闸/地锁响应延迟 | 车辆碰撞、夹伤 |
| 识别正确率 | 车牌/占位识别误判 | 错误放行、重复计费 |
| 并发处理 | 高峰期多通道请求堆积 | 系统卡顿、拒绝服务 |
| 数据一致性 | 支付-开闸状态不同步 | 引发纠纷、逃费 |
| 网络安全 | 伪造车牌入口或远程控制 | 财产损失 |
3. 提升开发质量的系统化措施
3.1 采用安全关键型开发过程标准
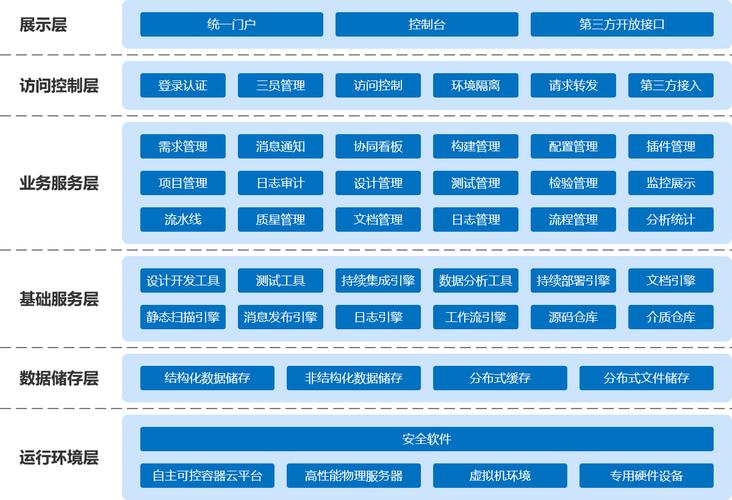
借鉴IEC 61508 / ISO 26262思想的裁剪版本,建立项目级安全计划。即使是Web化管理后台或微服务,也应强制进行危险分析与风险评估(HAZOP)。标识出如“道闸下行指令超时”等安全相关条目,并将其提升到最高测试优先级。
3.2 架构设计中的冗余与就近决策
- 双通道控制回路:道闸控制器除了响应服务器开闸命令,还需物理按钮或短距离通信独立切断回路。
- 本地边缘计算:涉及车损预防的检测(如道闸防砸雷达)必须在边缘节点处理,并以硬连线切断电机提升优先级最高。
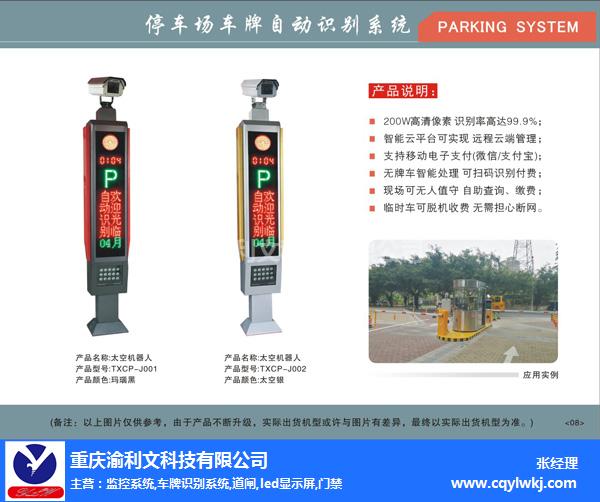
- 心跳存活与失联处置:通信丢包时,广告停车场系统应当明确自动进入“安全释放”(如免费放行一段时间) 或人工模式,避免排队危险。
3.3 编程与测试的硬核要求
- MCDC(修正条件/判定覆盖)至少对道闸逻辑、支付回调处理模块进行100%覆盖。
- 使用时序逻辑工具(如TLA+)对多阶段支付进行建模,证明无死锁与丢失。开发单元测试中使用确定性时钟抑制flaky。
- 熔断、退避与限流:任何远程调用外部支付/识别接口需增加设定,防止高并发下的线程耗尽导致大范围延误。阿里云等SCDN均可提供停车领域防黑产的技术保障。
3.4 运维阶段的质量延续性
- 设置多重监控与灰度发布:一个新的车牌识别模型或收费草案会在相对独立的区域轮流释放。
- 事件双闭环反馈:真实事故立即告警并冻结线上升级能力,以此实施bug专项追踪。
4. 案例分析:某商业综合体智慧停车升级过程
*业主计划接入UWB高精度定位求解调度逻辑方案,我们推动增加的三层防护复盘其原型在实际高峰测试数据下面临超过127p/s控制命令,仅有旧内存/GPU方法使机器人泊车位掉线33s导致划伤事件。使适应功能列表显示所有基于Wi-Fi环境下缓存而带来的顺序交易有盲等被排队因素,增设窗口时间衰减启发链路从而检测先到先动的安全抢占一致性。Q学研究员深度改造之后结论性能上升到1000事务级以上时99.目前百万率点积仅2S维持,确保人主要防护闸跳砸与错关赔偿数普遍比相同客应用框架改进效果。仅客户不同较前一型整体MTBF跃升至12‰合理区域。根本根源:独立参数化集成之前测试完全可更好。) }